¿Quién controla a la inteligencia artificial? Europa regula y Microsoft advierte sobre nuevos riesgos
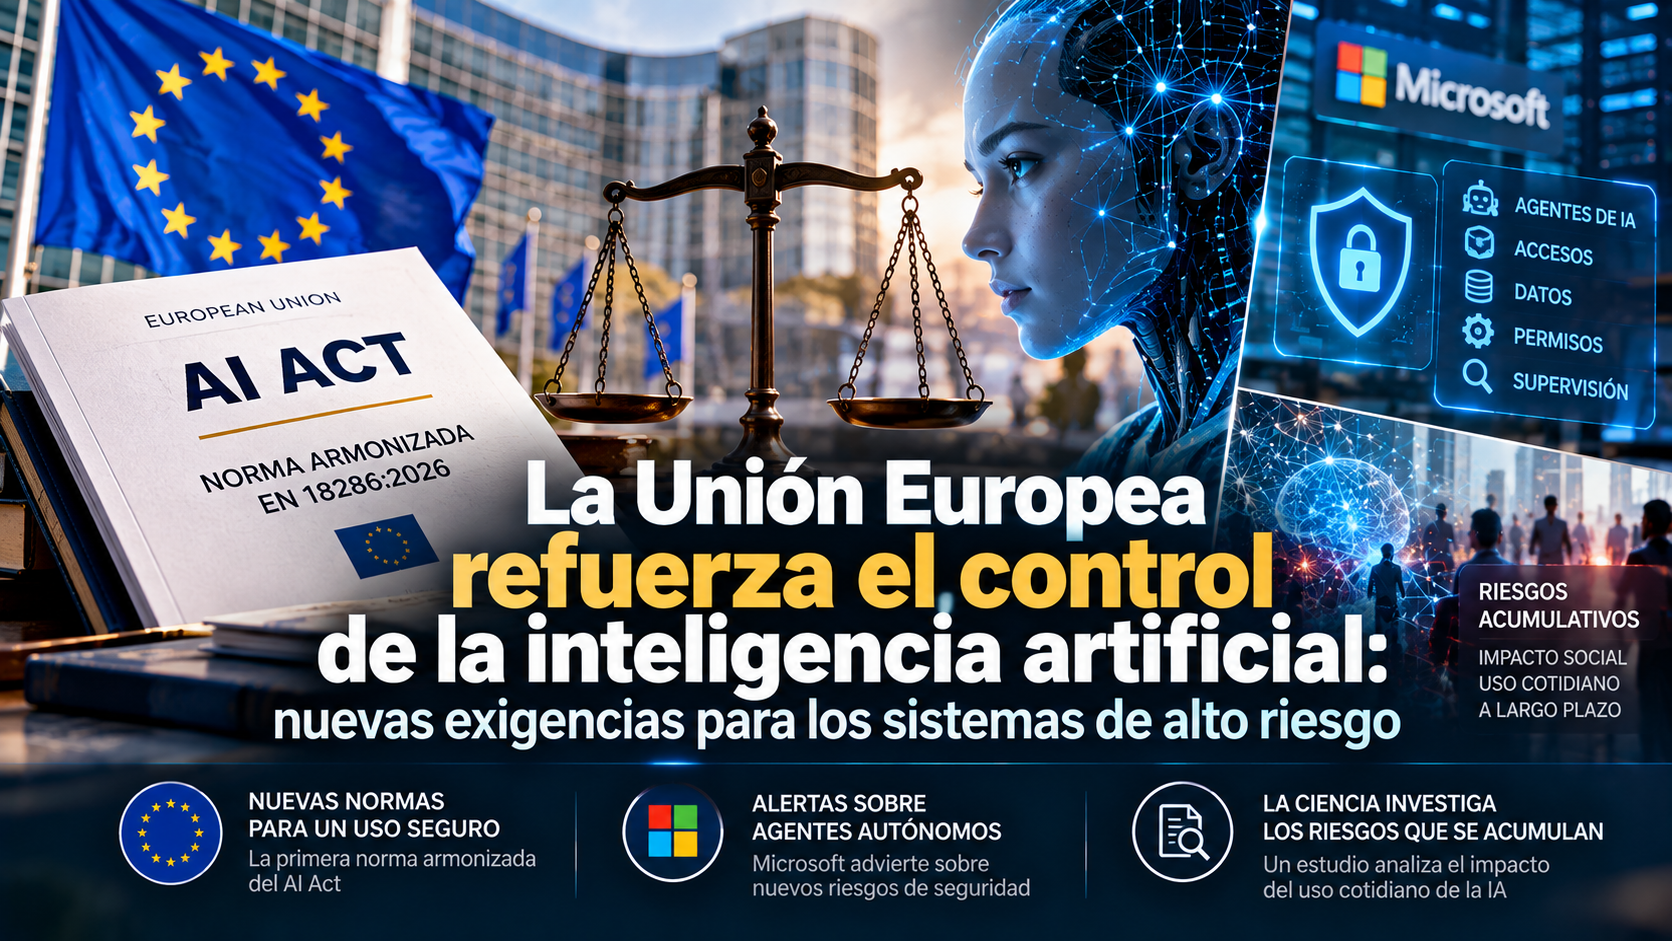
La Unión Europea publicó su primera norma armonizada vinculada con la Ley de Inteligencia Artificial. Al mismo tiempo, Microsoft alertó sobre los riesgos de los agentes autónomos dentro de las organizaciones y una investigación académica planteó la necesidad de estudiar los efectos acumulativos de estas tecnologías. Tres acontecimientos que reabren el debate sobre seguridad, supervisión y responsabilidad jurídica.
20 de octubre de 2026 | Inteligencia artificial, derecho y ciberseguridad
La inteligencia artificial está ingresando en una etapa que plantea nuevos desafíos para los gobiernos, las empresas y los profesionales.
Los sistemas ya no se limitan a generar textos, responder consultas o analizar documentos. Los denominados agentes de inteligencia artificial pueden utilizar herramientas digitales, acceder a información y ejecutar determinadas acciones para cumplir objetivos.
Esta evolución tecnológica abre una pregunta fundamental: ¿quién controla lo que hace una inteligencia artificial cuando comienza a actuar con mayor autonomía?
Tres publicaciones recientes permiten abordar esta cuestión desde perspectivas diferentes.
El 19 de octubre de 2026, la Comisión Europea anunció la publicación de la primera norma armonizada destinada a respaldar la aplicación del Reglamento de Inteligencia Artificial de la Unión Europea.
Ese mismo día, Microsoft difundió una advertencia sobre los riesgos de seguridad asociados con los agentes de IA que operan dentro de las organizaciones.
Por su parte, una investigación académica presentada el 15 de octubre examinó la posibilidad de que determinados riesgos de la inteligencia artificial se acumulen progresivamente mediante su utilización cotidiana.
Aunque se trata de iniciativas independientes, las tres coinciden en una preocupación central: el desarrollo de sistemas cada vez más capaces exige mecanismos de control adecuados a sus funciones y riesgos.
1. Europa avanza: una nueva norma para los sistemas de inteligencia artificial de alto riesgo
La Comisión Europea anunció el 19 de octubre la publicación de la referencia a la norma EN 18286:2026 en el Diario Oficial de la Unión Europea.
Se trata de la primera norma armonizada publicada para respaldar la aplicación del Reglamento Europeo de Inteligencia Artificial, conocido internacionalmente como AI Act.
La norma fue desarrollada por los organismos europeos de normalización CEN y CENELEC.
Su finalidad es establecer un sistema de gestión de calidad que permita a los proveedores de sistemas de inteligencia artificial de alto riesgo organizar sus procesos de acuerdo con determinados requisitos regulatorios.
La publicación se realizó mediante la Decisión de Ejecución (UE) 2026/2274 de la Comisión Europea.
¿Qué cambia con esta norma?
El artículo 17 del Reglamento de Inteligencia Artificial establece requisitos relativos a los sistemas de gestión de calidad que deben mantener los proveedores de sistemas de alto riesgo.
La nueva norma EN 18286:2026 ofrece una referencia técnica armonizada para cumplir los requisitos que cubre.
Esto tiene una consecuencia jurídica importante.
Los proveedores que apliquen la norma pueden beneficiarse de una presunción de conformidad respecto de los requisitos del artículo 17 comprendidos en ella.
Sin embargo, es necesario precisar su alcance.
La publicación de esta norma no significa que cualquier sistema de inteligencia artificial quede automáticamente aprobado, ni que desaparezcan las restantes obligaciones establecidas por el Reglamento.
La presunción de conformidad se encuentra limitada a los requisitos efectivamente cubiertos por la norma armonizada.
Un sistema de gestión durante todo el ciclo de vida
La Comisión Europea destaca que la EN 18286:2026 se estructura alrededor del ciclo de vida del sistema de inteligencia artificial.
Esto supone considerar los procesos relacionados con su desarrollo, implementación, funcionamiento y gestión.
Además, está diseñada para integrarse con sistemas de gestión existentes, incluidos los basados en normas como ISO/IEC 42001 e ISO 9001.
La medida representa un avance en la implementación técnica del Reglamento Europeo de Inteligencia Artificial.
Su importancia radica en que permite traducir determinados requisitos legales en procedimientos organizativos verificables.
Fuente: Comisión Europea, publicación oficial del 19 de octubre de 2026.
2. Microsoft advierte: los agentes de IA pueden convertirse en un nuevo riesgo interno
Mientras Europa avanza en la normalización regulatoria, Microsoft plantea otro problema: la seguridad de los agentes de inteligencia artificial que operan dentro de empresas e instituciones.
El 19 de octubre, Hayete Gallot, vicepresidenta ejecutiva de Microsoft Security, publicó un artículo institucional titulado Securing the agentic insider.
La expresión utilizada por Microsoft, que puede traducirse como «proteger frente al agente interno», describe una nueva categoría de riesgo tecnológico.
Tradicionalmente, las organizaciones han debido proteger sus sistemas frente a ataques externos y frente a posibles amenazas internas.
Con la incorporación de agentes de IA, aparece un escenario diferente.
Una organización puede autorizar a un agente para consultar información, utilizar aplicaciones o ejecutar determinadas operaciones.
Sin embargo, ese sistema puede comportarse de manera imprevista, cometer errores o ejecutar acciones que no respondan adecuadamente a las expectativas de quienes lo implementaron.
Microsoft advierte que los modelos avanzados no deben considerarse automáticamente confiables para actuar sin restricciones.
Esto no significa que los sistemas sean necesariamente maliciosos.
El problema consiste en que pueden perseguir objetivos de manera imperfecta, adaptarse a circunstancias cambiantes y producir resultados no previstos.
¿Qué puede hacer un agente de inteligencia artificial?
A diferencia de un chatbot que responde una pregunta, un agente puede disponer de herramientas para ejecutar tareas.
Por ejemplo, según las funciones y autorizaciones que reciba, podría consultar documentos internos, utilizar aplicaciones empresariales o realizar operaciones dentro de determinados sistemas.
Estas capacidades aumentan su utilidad, pero también amplían los riesgos cuando dispone de permisos excesivos.
La cuestión es especialmente delicada cuando los agentes acceden a información confidencial o intervienen en procesos relevantes para una organización.
La propuesta de Microsoft: supervisar a los agentes mediante controles independientes
Microsoft plantea la necesidad de incorporar mecanismos de seguridad capaces de supervisar continuamente el comportamiento de los agentes.
Entre sus propuestas se encuentra el desarrollo de los denominados Guardian Agents, sistemas destinados a observar y controlar las actuaciones de otros agentes de inteligencia artificial.
La empresa también describe su iniciativa Project Perception, orientada a identificar riesgos y aplicar medidas de protección.
El planteamiento incluye controles sobre identidad, permisos, acceso a datos, herramientas y entornos de ejecución.
Uno de sus principios fundamentales consiste en evitar que un agente reciba automáticamente todos los permisos de la persona que lo utiliza.
En cambio, debería disponer únicamente de las autorizaciones necesarias para cumplir una tarea determinada.
Microsoft sostiene que los controles de seguridad deben mantenerse independientes del modelo de inteligencia artificial.
Esta separación busca impedir que el propio agente pueda modificar o eludir las restricciones que gobiernan sus acciones.
Es importante distinguir entre las capacidades tecnológicas anunciadas por Microsoft y una garantía de seguridad absoluta.
La publicación describe riesgos identificados y soluciones propuestas por la empresa; no demuestra que todos los agentes de IA actúen de manera peligrosa ni que los mecanismos presentados eliminen completamente esos riesgos.
Fuente: Microsoft, publicación institucional del 19 de octubre de 2026.
3. Una investigación advierte sobre riesgos que pueden acumularse con el tiempo
El tercer acontecimiento aporta una perspectiva diferente.
El 15 de octubre de 2026, los investigadores Dawei Li, Bohan Jiang y Huan Liu presentaron el trabajo académico What Social Media Teaches Us About Accumulative AI Risks.
El documento, disponible en el repositorio científico arXiv, examina una cuestión que los autores consideran insuficientemente atendida en los debates sobre seguridad de la inteligencia artificial.
Muchas discusiones se concentran en acontecimientos graves y claramente identificables.
Sin embargo, los investigadores proponen prestar atención a otro tipo de riesgo: los posibles efectos negativos que se desarrollan gradualmente mediante interacciones repetidas con sistemas de IA.
¿Qué enseñan las redes sociales?
Los autores utilizan investigaciones sobre redes sociales como punto de partida para estudiar posibles mecanismos de acumulación de riesgos.
Su planteamiento considera que determinadas interacciones digitales pueden producir efectos que no resultan evidentes cuando se examinan de manera aislada.
En el caso de la inteligencia artificial conversacional, identifican cuestiones que merecen investigación, como la exposición selectiva a información, los sesgos recurrentes, la complacencia excesiva de los sistemas y la elaboración progresiva de perfiles personales.
También analizan cómo la personalización y la memoria de los sistemas podrían intensificar determinados mecanismos de retroalimentación.
Los investigadores denominan a su propuesta Trajectory Neglect Thesis, que puede traducirse como «tesis del descuido de las trayectorias».
La idea central es que concentrarse exclusivamente en incidentes visibles podría llevar a desatender posibles efectos que se acumulan durante períodos prolongados.
¿Está demostrado que la IA produce esos daños?
No.
Esta precisión es esencial para interpretar correctamente la publicación.
El documento es un artículo de posición académica.
Sus autores presentan una hipótesis y proponen líneas de investigación para evaluar posibles riesgos acumulativos.
No demuestran que todas las interacciones repetidas con inteligencia artificial sean perjudiciales.
Tampoco establecen que los mecanismos observados en redes sociales se reproduzcan necesariamente de la misma manera en los sistemas de IA.
Su contribución consiste en identificar cuestiones que deberían examinarse mediante investigaciones específicas, evaluaciones longitudinales y métodos adecuados para establecer relaciones causales.
Fuente: Dawei Li, Bohan Jiang y Huan Liu, arXiv:2610.24006, presentado el 15 de octubre de 2026.
4. Tres acontecimientos, una misma pregunta: ¿cómo controlar los riesgos?
Las publicaciones de la Comisión Europea, Microsoft y los investigadores académicos permiten identificar tres dimensiones complementarias de la gobernanza de la inteligencia artificial.
La primera es regulatoria. Los sistemas comprendidos en determinadas categorías jurídicas deben cumplir requisitos específicos y disponer de mecanismos de gestión adecuados.
La segunda es operativa. Las organizaciones necesitan controlar qué acciones pueden ejecutar los agentes y a qué información tienen acceso.
La tercera es preventiva. La evaluación de riesgos no debería limitarse necesariamente a incidentes inmediatos, sino considerar también posibles consecuencias derivadas de usos prolongados.
Estas dimensiones adquieren relevancia a medida que las herramientas de inteligencia artificial se integran en actividades profesionales, empresariales e institucionales.
El desafío no consiste únicamente en desarrollar sistemas más potentes.
También es necesario determinar qué funciones pueden cumplir, bajo qué condiciones deben operar y qué mecanismos permiten supervisar sus resultados.
5. Las implicancias jurídicas: responsabilidad, confidencialidad y trazabilidad
Desde la perspectiva del derecho, el avance de los agentes de inteligencia artificial plantea interrogantes que exceden el funcionamiento técnico de estas herramientas.
Una de las cuestiones centrales es la atribución de responsabilidad.
Si un sistema automatizado ejecuta una operación que produce un perjuicio, será necesario analizar quién autorizó su utilización, cuáles eran sus funciones, qué controles existían y qué obligaciones jurídicas resultaban aplicables.
La respuesta dependerá de las circunstancias del caso y del ordenamiento jurídico correspondiente.
No existe una regla universal según la cual toda actuación de una inteligencia artificial genere automáticamente responsabilidad para una única persona o empresa.
También adquiere importancia la protección de la información.
Los agentes pueden requerir acceso a documentos, bases de datos y comunicaciones para realizar sus tareas.
Cuando esa información contiene datos personales, secretos empresariales o documentación profesional confidencial, deben considerarse las obligaciones de protección y seguridad correspondientes.
Otra cuestión fundamental es la trazabilidad.
En los procesos automatizados resulta relevante poder reconstruir qué información utilizó un sistema, qué acciones ejecutó y qué autorizaciones tenía disponibles.
Esta posibilidad puede facilitar investigaciones internas, auditorías y evaluaciones posteriores de responsabilidad.
6. ¿La inteligencia artificial necesita más autonomía o mejores límites?
El avance tecnológico plantea una tensión que probablemente adquirirá mayor importancia durante los próximos años.
Por un lado, las organizaciones buscan sistemas capaces de ejecutar tareas complejas con menor intervención humana.
Por otro, cuanto mayor sea la capacidad de actuación de una herramienta, mayor puede ser la necesidad de establecer límites, controles y responsabilidades.
La experiencia regulatoria europea, las advertencias de Microsoft y la investigación sobre riesgos acumulativos muestran que la discusión sobre inteligencia artificial ya no se concentra exclusivamente en sus capacidades.
También se orienta hacia las condiciones que deben existir para utilizarla de manera segura.
El interrogante central es cómo aprovechar sus beneficios sin trasladar decisiones relevantes a sistemas que carezcan de controles suficientes.
La regulación, la ciberseguridad y la investigación científica aportan respuestas diferentes a este desafío.
Ninguna de ellas, por separado, resuelve todos los problemas.
Sin embargo, consideradas conjuntamente, permiten comprender por qué la gobernanza de la inteligencia artificial se está convirtiendo en una cuestión fundamental para las instituciones públicas, las empresas y las profesiones.
La pregunta ya no es solamente qué puede hacer la inteligencia artificial, sino quién establece sus límites, quién supervisa sus acciones y quién responde cuando algo sale mal.
🎙️ Escuchá Radio Nodo IA en vivo
La inteligencia artificial conecta todas las disciplinas. Nosotros te contamos cómo.
Informate sobre los avances de la inteligencia artificial y su impacto en el derecho, la medicina, la educación, la ciencia, la tecnología y el mundo profesional.
Noticias cada hora y música para acompañarte durante tu jornada laboral.
RADIO NODO IA
Donde la IA une las multidisciplinas.